Afgelopen maandag kregen we een vraag van een klant. Hun webdesigner zag een rode waarschuwing in het WordPress-dashboard: de server zou PHP 8.3.35 draaien, een versie die nog kwetsbaar is voor een kritiek PHP-lek. Of we de PHP even wilden updaten.
Een terechte vraag, en goed dat de designer zo oplet. Maar in dit geval was het vals alarm. In dit artikel leggen we uit waarom. En omdat de melding over een van de grootste PHP-lekken van de afgelopen jaren gaat, vertellen we ook wat PHP2Shell precies is, hoe het ontstond en waarom het zo’n groot probleem was.
Eerst even: wat is PHP?
PHP is de programmeertaal waarin WordPress is geschreven. Elke keer dat iemand een pagina van je website opvraagt, draait PHP op de server. Het haalt je teksten uit de database, voert de plugins uit en bouwt zo de pagina op die je bezoeker te zien krijgt.
PHP is enorm populair. Ruim 70 procent van alle websites draait erop. Zit er een lek in PHP zelf, dan raakt dat dus niet één website of één plugin, maar een groot deel van het internet tegelijk.
Wat is PHP2Shell?
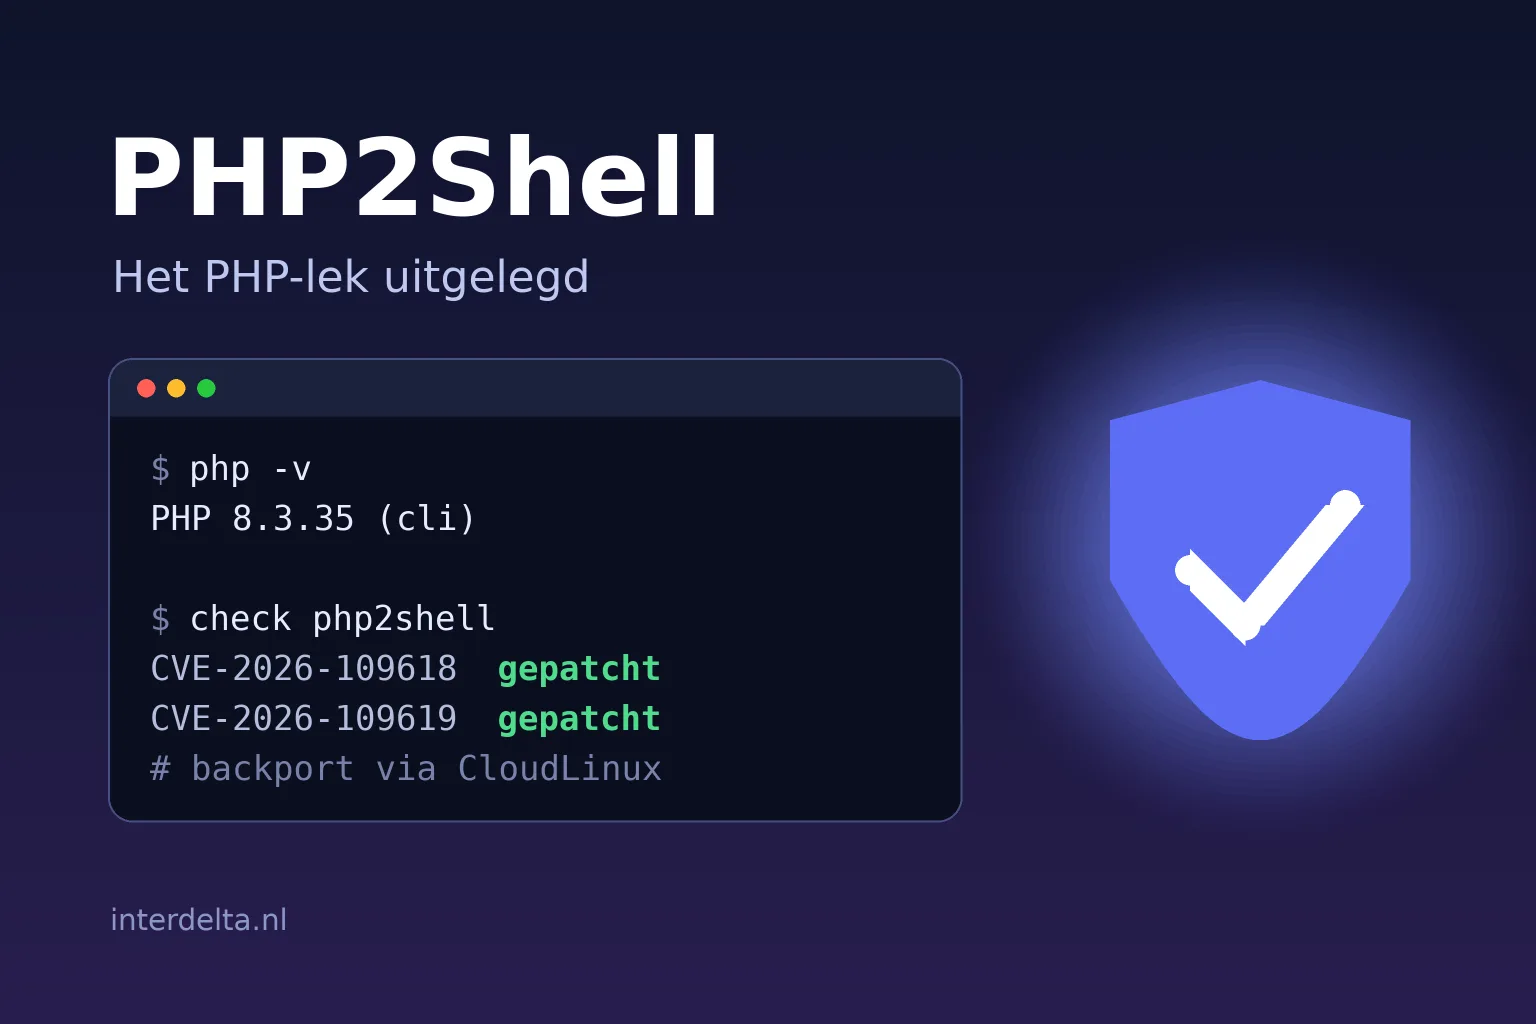
PHP2Shell is de bijnaam voor twee ernstige lekken in de kern van PHP, met de officiële codes CVE-2026-109618 en CVE-2026-109619. Beide kregen een score van 9,2 op een schaal van 10. Dat valt in de zwaarste categorie: kritiek.
De naam zegt al wat er kon gebeuren. Een “shell” is een opdrachtregel op de server. Via deze lekken kon een aanvaller zonder in te loggen zijn eigen code op een webserver laten uitvoeren. Hij hoefde daarvoor alleen een reeks speciaal opgestelde verzoeken naar de website te sturen.
Hoe werkt het, in gewone taal?
PHP ruimt na elk bezoek aan een pagina zijn werkgeheugen op, zodat de server klaar is voor de volgende bezoeker. In zeldzame situaties ging dat opruimen mis:
- Het eerste lek zat in wat PHP doet als het geheugen opraakt. Midden in die noodstop bleef het geheugen in een half afgemaakte toestand achter.
- Het tweede lek zat in een stukje “oude kennis” dat bleef verwijzen naar geheugen van een vorig bezoek, terwijl dat geheugen al was vrijgegeven.
In beide gevallen gebruikte PHP dus een stukje geheugen dat het eigenlijk al had weggegooid. Een slimme aanvaller kan precies die plek vullen met zijn eigen gegevens. Zo neemt hij als het ware het stuur over. Technici noemen dit een “use-after-free”.
Extra vervelend: op sommige serverinstellingen kon de aanval al plaatsvinden voordat WordPress zelf ook maar één regel code had uitgevoerd. Een beveiligingsplugin in WordPress kon hier dus niets tegen doen. Alleen een gerepareerde PHP-versie op de server sloot het lek.
Hoe ontstond PHP2Shell?
Het opvallende aan PHP2Shell is dat de fout al heel lang bestond. De zwakke plekken zaten volgens de onderzoekers al meer dan tien jaar in de PHP-code. Ze troffen alle versies vanaf PHP 5.4 tot en met de nieuwste 8.5.
De lekken werden gevonden door beveiligingsonderzoekers van Wiz Research en Google Cloud. Zij meldden het netjes bij het PHP-team, zodat er in stilte een reparatie kon worden voorbereid. Dat heet een gecoördineerde bekendmaking: eerst de oplossing klaarzetten, dan pas het lek openbaar maken.
Zo liep het alleen niet helemaal. Op 20 oktober lekten de details uit, voordat de reparatie beschikbaar was. Het PHP-team waarschuwde beheerders die dag al om zich klaar te houden. Op 21 oktober volgde de reparatie, in de nieuwe versies 8.5.12, 8.4.27, 8.3.36 en 8.2.35.
Waarom was het zo’n groot probleem?
- De schaal. PHP draait op het grootste deel van alle websites. Bijna elke WordPress-site was in principe kwetsbaar.
- Geen inlog nodig. Een aanvaller had geen wachtwoord of account nodig. Het lek was van buitenaf te bereiken.
- Volledige controle. Wie code op je server kan uitvoeren, kan bestanden aanpassen, gegevens stelen of je website gebruiken om malware of spam te versturen.
- Snel misbruik. Doordat de details te vroeg uitlekten, waren aanvallers al bezig voordat de reparatie er was. Binnen enkele dagen werden de eerste geslaagde aanvallen vastgelegd. Op 26 oktober zette de Amerikaanse cyberveiligheidsdienst CISA de lekken op de lijst van actief misbruikte kwetsbaarheden.
- Trage updates. Een week na de bekendmaking was volgens Wiz nog bijna de helft van de getroffen organisaties kwetsbaar. Lang niet iedere hostingpartij of beheerder reageerde dus snel.
Wat hebben wij gedaan?
Op de dag dat de reparatie verscheen, hebben we die nog dezelfde dag op al onze webservers uitgerold. Alle websites die bij ons draaien, waren daarmee op 21 oktober al beschermd.
Daar hielp ook bij dat onze servers op CloudLinux draaien. Dat is een besturingssysteem dat speciaal gemaakt is voor webhosting. CloudLinux levert snel beveiligingsupdates voor alle PHP-versies die het aanbiedt, ook voor oudere versies die officieel geen updates meer krijgen.
Waarom zie je dan toch een waarschuwing?
En dan terug naar de vraag van onze klant. De waarschuwing in het dashboard kijkt alleen naar het versienummer van PHP. Staat daar 8.3.35, terwijl de reparatie in 8.3.36 zit? Dan concludeert de controle dat je server kwetsbaar is.
Maar CloudLinux werkt anders. Het verwerkt beveiligingsreparaties in zijn eigen PHP-pakketten zonder het versienummer te veranderen. Dat heet “backporten”. Het nummer blijft dus 8.3.35, maar de reparatie zit er wel in.
Vergelijk het met een terugroepactie bij een auto. Het type en het bouwjaar blijven hetzelfde, maar het onderdeel is wel vervangen. Wie alleen naar het bouwjaar kijkt, denkt dat de auto nog risico loopt.
De melding zegt het overigens zelf ook: hostingpartijen voeren deze reparatie vaak door zonder het nummer aan te passen. Installeert je host beveiligingsupdates, dan mag je de melding wegklikken. Bij ons is dat het geval.
Waarom dan niet gewoon updaten naar een hoger nummer?
Dat is niet nodig, want de reparatie zit er al in. Het versienummer loopt vanzelf mee bij een volgende reguliere update. Een overstap naar een nieuwere PHP-reeks, zoals van 8.3 naar 8.4, plannen we liever rustig. We testen dan eerst of je website en plugins goed blijven werken. Zo voorkomen we dat een haastige update je site onderuit haalt.
Wat doen wij verder voor de veiligheid van je website?
- We volgen beveiligingsberichten over PHP, WordPress en plugins op de voet.
- Onze servers krijgen automatisch de beveiligingsupdates van CloudLinux.
- We maken minimaal één keer per dag een back-up, bij webshops zelfs vaker. Gaat er iets mis, dan zetten we je site snel terug.
- WordPress, je thema en je plugins houden we up-to-date.
Wil je weten hoe dat precies werkt? Lees meer over ons onderhoud en beheer en onze hosting.
Zie je zelf een waarschuwing?
Draait je website bij ons en zie je een melding over je PHP-versie? Dan hoef je niets te doen. Twijfel je toch, of krijg je een andere melding die je niet vertrouwt? Stuur hem gerust naar ons door. Liever een keer te veel gecheckt dan te weinig.
Draait je website ergens anders en weet je niet of jouw hostingpartij PHP2Shell op tijd heeft gerepareerd? Vraag het ze na. Of neem contact met ons op, dan kijken we met je mee.
Meer lezen? Onderzoeksbureau Wiz beschrijft hoe PHP2Shell sinds de bekendmaking is misbruikt, en BleepingComputer meldde de eerste geslaagde aanvallen (beide in het Engels).